Rabu, 23 November 2011

Membuat File Sharing pada Debian Lenny

Bismillah….
salam blogger… sudah lama tidak update wordpress saya…. Hehe maklum belum punya ilham dari Allah untuk nulis kali yaa… haha atau moodnya baru dating siang ini.. hehehe
Pada kesempatan ini saya sharing ni tentang sharing file atau folder antara computer debian lenny atau debian 5 dengan windows… hehe jadi pada intinya konfigurasi sharing folder atau sharing file di debian lenny. Ni caranya :
Saya asumsikan bahwa kita sudah mengkonfigurasi IP Address, jadi kita tinggal menginstall dan mengkonfigurasi samba sebagai paket di debian untuk melakukan sharing file atau folder. Ni konfigurasi IP Address pada mesin saya..
Computer Debian 5
IP Address 192.168.1.1
Netmask 255.255.255.240
Network 192.168.1.0
Broadcast 192.168.1.15
Gateway 192.168.1.1
Computer windows XP
IP Address 192.168.1.2
Netmask 255.255.255.240
Network 192.168.1.0
Broadcast 192.168.1.15
Gateway 192.168.1.1
Sekarang kita mulai deh prosesnya… langkah pertama kita install dulu pake samba di mesin Debian 5 kita… ni perintahnya..

Setelah kita menginstall paket samba, kita buat direktori tempat untuk direktori yang akan di sharing.
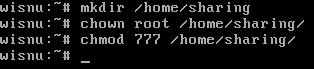
Pada konfigurasi di atas saya buat di rektori di dalam direktori /home, untuk perintah chown dan chmod adalah digunakan untuk merubah hak akses direktori /home/sharing. Contohnya seperti di bawah ini…
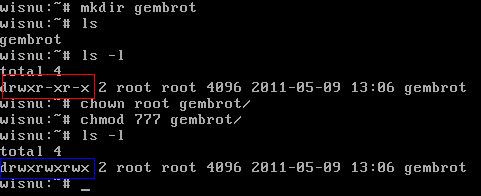
Nah sebelum kita melakukan perintah chown dan chmod akses pada direktori gembrot terbatas, hal ini bisa kita lihat di bagian dalam kotak yang berwarna merah. Keterangn di dalam kotak merah ialah
Drwx : untuk akses root kita bisa membaca (r), menulis (w), mengeksekusi (x).
Xr       : untuk akses user kita hanya bisa mengeksekusi (x), dan membaca (r) saja.
X         : untuk akses guest kita hanya bisa mengakses saja.

nah setelah kita menggunakan perintah chown dan chmod maka semua hak akses dapat membaca, menulis, dan mengeksekusi direktori gembrot… sekarang sudah tau kan…
langkah selanjutnya kita mengkonfigurasi samba, pada konsol kita ketik perintah :
wisnu# nano /etc/samba/smb.conf
ni isi file nya…
Hilangkan tanda # pada bagian security = user… setelah itu kita tambahkan script di bawah ini…

Nah kita tambahkan script seperti di atas…
Setelah kita selesai konfigurasi kita keluar, kemudian buat user untuk bisa mengakses direktori yang di sharing…
Ok setelah selesai kita restart samba.
Wisnu# /etc/init.d/samba restart

Setelah itu kita tinggal mengecek di komptuer windows… hehe ni prosesnya hehe


ok sekian sharingnya yaa semoga bermanfaat, jika ada salah silahkan kirim kritik dan sarannya….
tutorial bisa di download di sini…

Membuat Proxy Server Menggunakan Debian 5

Akhirnya sempat nulis lagi juga, dan lagi-lagi tulisan dokumentasi sendiri, men ojo lali. Tulisan ini adalah sambungan tulisan sebelumnya tentang membuat router speedy menggunakan Debian Linux sebagai OSnya. Nah sekarang ditambah lagi fungsinya disamping sebagai router juga sebagai proxy server.
Proxy server sendiri fungsinya (ni menurut newbie lho) adalah men-cache halaman-halaman web yang pernah diakses oleh klien, jadi kalo nanti ada klien lain mengakses halaman yang sama, maka objek-objeknya aka diambil dari proxy. karena sudah dilokalkan maka akan terasa lebih cepat aksesnya.CMIIW..
Untuk aplikasi web proxynya menggunakan squid, install dulu squid menggunakan apt-get. Bisa online atau mengambil paketnya dari DVD. Kalau online jangan lupa atur dulu source.list-nya. arahkan ke server IIX aja biar lebin kenceng.
# nano /etc/apt/source.list
?
1
deb http://kambing.ui.ac.id/debian lenny main non-free contrib
selanjutnya update database dan install squid
# apt-get update
# apt-get install squid
File konfigurasi squid adalah /etc/squid/squid.conf, lakukan konfigurasi seseui keadaan dan kebutuhan. beberapa konfigutasi yang utama diantaranya
?
1
2
3
4
############################
# Port
############################
http_port 3128 transparent
default port squid adalah 3128, bisa diganti dengan 8080 atau sesuai selera yang belum terpakai oleh service lain.
?
1
2
3
4
########################################################################
# cache_dir type Directory-Name Space in Mbytes Level1 Level2
########################################################################
cache_dir aufs /cache 2500 8 256
Selanjutnya adalah cache directory-nya. Pada pembagian pertasi sebelumnya telah dibuat partisi khusus untuk proxy dengan FS ReiserFS dan mount point-nya /cache.
?
1
2
3
4
5
6
#################################
# ALLOWED ACCESS
#################################
acl rocketnet src 192.168.10.0/27
http_access allow rocketnet
http_access deny all
Allowed acces berfungsi untuk mengizinkan klien mana ya berhak untuk mengakses proxy. dari konfigurasi di atas rocketnet dengan source dari network 192.168.10.0/27 atau range dari 192.168.10.1 – 192.168.10.30.
?
1
2
3
4
5
6
7
#####################################
# Cache & Object
#####################################
cache_mem 6 MB
maximum_object_size 54 MB
minimum_object_size 0 KB
maximum_object_size_in_memory 2 KB
cache_mem adalah alokasi penyimpanan objek di RAM, jika RAM anda besar (misal 1 GB), nilainya bisa di set misal 256. banyak yang menyebutkan bahwa besar cache_mem adalah 1/3 dari kapasitas RAM.
maximum_object_size adalah ukuran maksimal objek yang diizinkan untuk dicache. objek dengan size lebih besar akan diabaikan. Kalau prinsip saya sendiri sebagai newbie lebih baik men-cache file kecil-kecil tapi banyak diakses klien daripada file besar tapi hanya diakses 1-2 klien.

Sepertinya hanya itu konfigurasi yang utama, untuk yang konfigurasi yang lainnya bisa di set default atau diotak atik sendiri sampai ketemu performa yang tebaik. Untuk konfigurasi squid.conf saya sendiri bisa dilihat di sini
Langkah berikutnya adalah membuat cache swapnya, yaitu direktory /cache. rubah kepemilikan folder menjadi milik user dan group proxy
# chown -R proxy.proxy /cache
selanjutnya buat cache swapnya dengan perintah squid -z (tapi sebelumnya matikan dulu service squidnya
# /etc/init.d/squid stop
# squid -z
jalankan kembali squid
/etc/init.d/squid start
kalau squid sudah berjalan dan tidak ada error langkan selanjutnya adalah membelokan semua request http (port 80) untuk diarahkan ke port proxy/squid (3128) dengan menggunakan iptables
# iptables -t nat -A PREROUTING -d ! 192.168.10.0/27 -i eth1 -p tcp -m tcp –dport 80 -j REDIRECT –to-ports 3128
simpan konfigurasi iptables
# iptables > /etc/iptables.save

Kesasar pake Keyword:

  • proxy server debian
  • proxy debian
  • proxy debian 5
  • konfigurasi proxy debian
  • konfigurasi proxy server di debian 5
  • debian proxy server
  • konfigurasi dhcp server debian 5
  • setting proxy debian 5
  • konfigurasi dns server debian 5
  • setting proxy debian 5 0


Installing the Firewall

Make sure your package repositories and installed programs are up to date by issuing the following commands:
apt-get update
apt-get upgrade --show-upgraded
Issue the following command in your terminal:
apt-get install arno-iptables-firewall
You will be led through a series of configuration dialogs. In the example below, we're assuming your VPS has one public IP address on eth0 and one private IP address on the alias eth0:0 (a private IP is not required). Please be sure to refer to the "Remote Access" tab in the Linode Manager for your specific settings.

Configuring the Firewall

As part of the installation process, you'll be presented with a debconf dialog for configuration. Choose "Yes" to allow your configuration to be interactively managed by debconf:
Debconf dialog for arno-iptables-firewall configuration.
Enter the name of your external network interface. Linodes have eth0 by default.
arno-iptables-firewall external interface definition
Enter a list of TCP ports you'd like to be accessible through your Linode's public IP address, separated by spaces. In this example we've specified SSH, SMTP, HTTP, HTTPS, IMAPS and POP3S. You may wish to open additional ports if you run other public services on your VPS.
arno-iptables-firewall open TCP ports definition
Specify the UDP ports you'd like to be open to the public in the same manner.
arno-iptables-firewall open UDP ports definition
If you have a private IP address assigned to your Linode, you can specify the interface alias for it next. In this example, we're allowing all traffic from the private network range to the private interface alias eth0:0. You may fine-tune this later to only allow access from specific hosts on the backend network. If you don't have a private IP address configured, simply leave this field blank.
arno-iptables-firewall private network interfaces definition
If required, specify the address range for the private network (expressed in CIDR notation).
arno-iptables-firewall private network range (CIDR) definition
You will be asked whether the firewall should be started now. Answer "Yes" here and continue.
arno-iptables-firewall firewall start query
After the initial debconf dialog exits, a few packages that arno-iptables-firewall depends upon will be configured. You will be prompted to restart the firewall after the configuration is complete.
arno-iptables-firewall firewall restart query
Your firewall should be functioning correctly at this point. You can reference the file /etc/arno-iptables-firewall/firewall.conf for additional configuration beyond the scope of the debconf dialogs. To start/stop/restart the firewall from the shell, use the command /etc/init.d/arno-iptables-firewall [start|stop|restart].


Konfigurasi Mail Server Debian 5

Mail server pada Debian 5 ini merupakan paket bawaan dari debian itu sendiri yang dapat digunakan untuk Mail server,saling kirim email antar user.
Dibutuhkan ketelitian ekstra tinggi untuk mempelajari dan konfigurasinya terutama bagi pemula,
Jadi kalau menemui kesulitan bisa comment aja pada form di bawah !

Untuk Konfigurasi dan setting Mail Servernya Klik link berikut untuk download filenya

Diposkan oleh Belajar Hari Ini di 11:24
Tags : LINUX

Related Posts :

Rabu, 09 November 2011

Cara Setting Accesspoint LinkSys


LinkSys WRT54GL Broadband Router merupakan perangkat wirelles yang bisa digunakan sebagai Acces Point dan Router...

untuk men setting wirelless broadband router ini bisa menggunakan Software yang sudah tersedia dari sananya atau bisa menggunakan web Browser.. tapi saya sering men-setting nya menggunakan web browser karena lebih praktis…

langkah pertama

kita reset dulu itu akses poin dengan memencet tombol reset di bagian belakang akses poin selama 10 detik pake paper clip, biar kita yakin settingannya kembali ke default.

Langkah kedua
Selanjutnya setting IP laptop/PC anda dengan IP Default bawaan si LinkSys. untuk IP Default Linksys WRT54GL yaitu 192.168.1.254 atau kalau ga bisa 192.168.1.1 ( soalnya ada 2 versi IP). Kalau sudah sambungkan kabel UTP dari Laptop/PC ini ke akses poin secara langsung.

Langkah ketiga
Kemudian kita browsing pakai Firefox,IE atau yang lainnya..
Trus Ping ke alamat IP defaulnya ex : 192.168.1.1 atau 192.168.1.245

Langkah keempat
maka akan muncul login : kemudian isikan seperti di bawah ini
username : (dikosongkan)
password : admin
Klik OK dan anda akan menemukan halaman setting berbasis web dari akses poin sub menu Linksys..

Langkah kelima
Dalam Sub Menu adalah mensetting IP address Linksys dan teman-temannya, anda bisa lihat sendiri detailnya…
Sebaiknya untuk mengganti IP Address dilakukan di akhir konfigurasi, untuk awal instalasi kita masuk ke Menu Wireless,

Dalam Menu Wireless kita hanya menentukan mode wireless dan SSID, dalam Wireless biasa nya kita mengenal SSID dan Wireless Mode, SSID adalah nama Wireless network yang biasa dikenal oleh orang awam Nama Hostpotnya. Dan Wireless Mode adalah type gelombang yang digunakan.. bila sudah selesai klik Save Setting.

pada intinya bila kita akan men-setting semua Access Point hal yang terpenting adalah men-setting SSID, Cannel, Dan wireless mode, itu sudah bisa di bilang Sebuah Access Point (Hostpot).


Note : Jika anda berencana menghubungkan akses poin ini di jaringan anda yang mempunyai segmen yang berbeda (misalnya selain 192.168.1.*) ubah IP statisnya ke segmen yang sesuai, atau bisa juga pilih DHCP kalau anda tidak ingin memberikan IP Statis. Cuman yang terakhir mungkin anda akan kesulitan untuk menemukan IP akses poin ini nantinya.
Pada web based control panel dari akses poin ini anda bisa mengatur berbagai settingan yang disediakan oleh WAP54G, misalnya Mode, authentikasinya maupun mengganti password default.
Setalah selesai menentukan IP dari WAP54G ini cabut kabel UTP dari Laptop/PC, trus sambungan ke jaringan anda.
Seharusnya anda sudah bisa untuk mengakses web-based control panel akses poin ini dari jaringan anda.

Yah demikian penjelasan tentang men setting access point LinkSys WRT54GL mudah-mudahan dapat memberikan informasi yang bermanfaat buat kalian semua.
1.SHARING DATA PADA SYSTEM LINUX

Program yang digunakan adalah samba. Dengan samba kita dapat mengakses /sharing dari dan ke windows.konfigurasi yang akan dijelaskan menggunakan linux mandrake 9.1. Langkah penggunaan samba

1. Jalankan  service samba
  root~root#/sbin/service samba start
   atau
  root~root#/etc/rc.d/init.d/smb start

2. Membuat user
folder yang ingin kita sharink pada server samba nantinya membutuhkan user dan password untuk dapat diakses.esr samba mimiliki hubungan secara langsung dengan user system linux tetapi tidak ada hubungan untuk password.sehingga kita bias membuat password user system linux yang berbedadengan password user samba ,walaupun keduanya memiliki nama user yang sama.
3. Konfigurasi samba
Sebenarnya untuk  samba kita harus mengkonfigurasi file yakni /etc/samba/smb.conf ,tetapi dikarenakan file tersebut telah  ada saat instalasi paket dilakukan,maka penggunaan yang standart (seperti:pengaksesan folder user) kita tidak perlu mengkonfigurasi file tersebut.
Berikut contoh konfigurasi paling seerhana yang ditulis pada /etc/samba/smb.conf:

[tmp]
path=/tmp
guest ok=yes
writable =yes
browseale yes

keterangan:
tmp: menjadi nama folder yang dilihat pengakses
path: folder yang diberi akses
guest ok: jika bernilai yes maka untuk mengakses path tidak ada verifikasi user
writable: jika bernilai yes pengakses dapat menuliskan pada folder yang dipath-kan.
Browseable: jika bernilai yes pengakses melihat tmp pada list folder yang di sharing.

2. Sharing Data Pada WINDOWS XP
Cara sharing data pada windows XP  cukup mudah,berikut cara sharing data pada   windows XP:
1.Klik kanan pada folder yang inging di sharing
2.Pilih sharing and security
3.Pilih tab sharing
4.Centang checkbox sharing this folder
5.Ubah share name jika anda inginkan
6.Jika kita ingin mengizinkan pengakses dapat mengubah file pada folder yang di sharing-kan,pilih check box allow etwork users…….
7.Pilih OK dan seterusnya.
 
Enter second column content here

Konfigurasi 2 LAN Card pada Linux Debian

Konfigurasi ini sangat penting bagi server dalam penyediaan suatu akses internet kepada client dikarenakan menghindari proses crash ataupun tambrakan antar dua 2 lan card. 2 lan card tersebut dapat digunakan untuk akses IP Publik dan untuk akses jaringan lokal.

langkah-langkah konfigurasinya sebagai berikut :

1. Langkah pertama kita set IP Address setiap LAN Card pada computer tersebut dengan perintah di terminal gedit /etc/network/interface dengan contoh gambar dibawah ini


Keterangan :
- Eth0 : untuk IP Address jaringan local
- ETH1 : untuk IP Publik digunakan pengaksesan internet untuk client
- Iface eth0 inet static : maksud dari tulisan ini menunjukkan bahwa ip eth0 adalah static dan bukan DHCP
- Address : IP Address yang dipakai computer tersebut
- Netmask : pembagi jumlah ip address
- Network : sebuah alamat (network prefix) yang dijadikan sebagai identitas dari suatu jaringan
- Gateway : jalur ip address yang digunakan sebagai jembatan
- Broadcast : ip address terakhir untuk membroadcast ip address

2. Ketik pada terminal
gedit /etc/resolv.conf


3. Setelah itu ketik pada terminal gedit /etc/rc.local


Copykan perintah IP table tersebut kedalam rc.local,perintah diatas berguna untuk mendirect dual lan card agar tidak crash dan dapat di pakai koneksi internet pada client
Dengan catatan apabila ip jaringan local pada eth0 dan apabila ip jaringan local pada eth1 maka kita ubah konfigurasi diatas menjadi eth1
Dan perintah tersebut dapat otomatis berjalan pada starting up computer tanpa mengkonfigurasi ulang.
Simpan kemudian keluar

4. Langkah terakhir restart konfigurasi tersebut dengan perintah /etc/init.d/networking restart


5. Jika proses diatas tidak ada error maka akan bertuliskan done tetapi jika ada error kita bisa mengecek error tersebut dengan perintah tail –f /var/log/syslog